Выключаем Intel ME 11, используя недокументированный режим
В ходе исследования внутренней архитектуры Intel Management Engine (ME) 11-й версии был обнаружен механизм, отключающий эту технологию после инициализации оборудования и запуска основного процессора.

В ходе исследования внутренней архитектуры Intel Management Engine (ME) 11-й версии был обнаружен механизм, отключающий эту технологию после инициализации оборудования и запуска основного процессора. О том, как мы нашли этот недокументированный режим, и о его связи с государственной программой построения доверительной платформы High Assurance Platform (HAP) мы расскажем в этой статье.
Авторы предупреждают, что использование данных знаний на практике может повлечь за собой повреждение вычислительной техники, и не несут за это никакой ответственности, а также не гарантируют работоспособность или неработоспособность чего-либо и не рекомендуют экспериментировать без наличия SPI-программатора.
Введение
Intel Management Engine — это закрытая технология, которая представляет собой интегрированный в микросхему Platform Controller Hub (PCH) микроконтроллер с набором встроенных периферийных устройств. Именно через PCH проходит почти все общение процессора с внешними устройствами, следовательно Intel ME имеет доступ практически ко всем данным на компьютере и возможность исполнения стороннего кода позволяет полностью скомпрометировать платформу. Такие безграничные возможности привлекают исследователей не первый год, но сейчас интерес к технологии Intel ME значительно вырос. Одной из причин этого является переход данной подсистемы на новую аппаратную (x86) и программную (доработанный MINIX в качестве операционной системы) архитектуру. Применение платформы x86 позволяет использовать всю мощь средств анализа бинарного кода, что ранее было затруднительно, так как до 11-й версии использовалось ядро с малораспространенной системой команд — ARC. К сожалению, анализ Intel ME 11-й версии был затруднен тем, что исполняемые модули упакованы кодом Хаффмана с неизвестными таблицами. Но нашей исследовательской группе (Дмитрий Скляров, Марк Ермолов, Максим Горячий) удалось их восстановить (утилиту для распаковки образов можно найти на нашей странице в GitHub).
После распаковки исполняемых модулей мы приступили к изучению программной и аппаратной «начинки» Intel ME. Наша команда занимается этим уже достаточно продолжительное время, и мы накопили большой объем материалов, которые было решено опубликовать. Это первая статья из цикла статей, посвященных внутреннему устройству и особенностям работы Intel ME, и в ней мы расскажем, как отключить основной функционал подсистемы. Этот вопрос терзает специалистов, так как ее отключение позволило бы снизить риски утечки данных, например в случае обнаружения в этой технологии уязвимости нулевого дня.
Как выключить ME
Как выключить ME — этот вопрос часто задают некоторые владельцы компьютеров x86-архитектуры. Тема деактивации неоднократно поднималась, в том числе и исследователями нашей компании.
Актуальности этому вопросу добавляет недавно обнаруженная критическая (9,8 из 10) уязвимость в Intel Active Management Technology (AMT) — технологии, которая базируется на Intel ME.
Сразу огорчим читателя — полностью выключить ME на современных компьютерах невозможно. Это связано прежде всего с тем, что именно эта технология отвечает за инициализацию, управление энергопотреблением и запуск основного процессора. Сложности добавляет и тот факт, что часть кода «жестко прошита» внутри микросхемы PCH, которая выполняет функции южного моста на современных материнских платах. Основным средством энтузиастов, которые «борются» с данной технологией, является удаление всего «лишнего» из образа flash-памяти при сохранении работоспособности компьютера. Но сделать это не так просто, так как, если встроенный в PCH код не найдет во flash-памяти модули ME или определит, что они повреждены, система запущена не будет. Уже несколько лет в сети развивается проект me_cleaner, в рамках которого доступна специальная утилита, позволяющая удалить большую часть образа и оставить только жизненно необходимые для основной системы компоненты. Но даже если система запустилась, радоваться рано — приблизительно через 30 минут может произойти автоматическое отключение, так как при некоторых сбоях ME переходит в Recovery-режим, в котором не функционирует больше некоторого фиксированного времени. В итоге процесс очистки усложняется. Например, до 11-й версии удавалось уменьшить размер образа до 90 KБ, но в 11-й — уже только до 650 КБ.

Секреты в QResource
Intel дает производителям материнских плат возможность задать небольшое количество параметров ME. Для этого компания предоставляет производителям оборудования специальный набор программного обеспечения, в который входят такие утилиты, как Flash Image Tool (FIT) для настройки параметров ME и Flash Programming Tool (FPT), реализующая поддержку программирования flash-памяти напрямую через встроенный SPI-контроллер. Данные программы недоступны конечному пользователю, но их без труда можно найти в интернете. Из этих утилит можно извлечь большое количество файлов формата XML (подробное Intel ME: The Way oftheStatic Analysis), изучение которых позволяет узнать много интересного: структуру прошивки ME и описание PCH strap — специальных конфигурационных битов для различных подсистем, интегрированных в микросхему PCH.

Нас заинтересовало одно из таких полей с именем «reserve_hap», так как напротив него имелся комментарий — High Assurance Platform (HAP) enable.

Поиск в Google не был долгим. Буквально вторая ссылка говорит, что такое название носит программа по созданию доверительных платформ, связанная с Агентством национальной безопасности (АНБ) США. Презентацию с описанием программы можно найти тут. Нашей первой мыслью было поставить этот бит и посмотреть, что будет. Это может сделать любой желающий, если у него есть SPI-программатор или доступ в Flash Descriptor (на многих материнских платах некорректно выставлены права доступа к регионам flash-памяти).

После загрузки платформы утилита meinfo сообщает странный статус — Alt Disable Mode. Беглые проверки показали, что ME не отвечает на команды и никак не реагирует на воздействия из операционной системы. Мы решили разобраться, как система переходит в этот режим и что он означает. К этому времени у нас уже была проанализирована основная часть модуля BUP, который отвечает за начальную инициализацию платформы и, исходя из вывода meinfo, устанавливает этот статус. Для понимания алгоритма работы BUP необходимо более подробно описать программное окружение Intel ME.
Программная часть Intel ME 11
Начиная с PCH 100-й серии компания Intel полностью переработала эту микросхему. Был осуществлен переход на новую архитектуру встроенных микроконтроллеров — с ARCompact компании ARC на x86. За основу был выбран 32-битный микроконтроллер Minute IA (MIA), который используется в микрокомпьютерах Intel Edison и SoC Quark. Он основан на дизайне весьма старого, скалярного микропроцессора Intel 486 с добавлением системы команд (ISA) от процессора Pentium. Однако для PCH компания выпускает данное ядро с применением 22-нм полупроводниковой технологии, получая высокую энергоэффективность микроконтроллера. Таких ядер в новом PCH три: Management Engine (ME), Integrated Sensors Hub (ISH) и Innovation Engine (IE). Последние два могут активироваться и деактивироваться в зависимости от модели PCH и целевой платформы, а ME-ядро работает всегда.

Такие глобальные изменения потребовали изменения и программной составляющей ME. В частности, в качестве основы для операционной системы был выбран MINIX (ранее ThreadX RTOS). Теперь прошивка ME включает полноценную операционную систему со своими процессами, потоками, диспетчером памяти, драйвером аппаратных шин, файловой системой и многим другим. В ME интегрирован аппаратный криптопроцессор, поддерживающий алгоритмы SHA256, AES, RSA, HMAС. Доступ к оборудованию для пользовательских процессов производится посредством локальной таблицы дескрипторов (LDT). Через LDT организовано также и адресное пространство процесса — оно является всего лишь частью глобального адресного пространства ядра, границы которого заданы в локальном дескрипторе. Таким образом, ядру не нужно переключаться на память разных процессов (меняя каталоги страниц), как, например, в Microsoft Windows или Linux.
На этом закончим обзор программного окружения Intel ME и рассмотрим более подробно, как происходит загрузка операционной системы и модулей.
Стадии загрузки Intel ME
Запуск начинается с программы ROM, которая содержится во встроенной в PCH статической памяти. К сожалению, способ прочесть или перезаписать эту память широкой общественности не известен, но в интернете можно найти «предпродажные» версии прошивки ME с разделом ROMB (ROM BYPASS), который, по нашему предположению, дублирует функционал ROМ. Таким образом, исследуя такие прошивки, можно восстановить основной функционал программы первичной инициализации.
Изучение ROMB позволяет понять назначение ROM — выполнение начальной инициализации оборудования, например SPI-контроллера, проверка цифровой подписи заголовка раздела FTPR, загрузка модуля RBE, который расположен уже во flash-памяти. RBE, в свою очередь, проверяет контрольные суммы модулей KERNEL, SYSLIB, BUP и передает управление на точку входа в ядро.
Следует заметить, это эти три сущности — ROM, RBE и KERNEL — выполняются на нулевом уровне привилегий (в ring-0) ядра MIA.

Первый процесс, который создается ядром, — это BUP, который уже выполняется в своем адресном пространстве, в ring-3. Других процессов ядро по своей инициативе не запускает, этим занимается сам BUP, а также отдельный модуль LOADMGR, к нему вернемся позже. Назначение BUP (platform BringUP) — это инициализация всего аппаратного окружения платформы (в том числе процессора), выполнение первичных функций управления энергопитанием (например, запуск системы по нажатию кнопки включения) и запуск все остальных процессов ME. Таким образом, можно с уверенностью говорить, что PCH в 100-й серии и выше просто физически не имеют возможности запуска без корректной прошивки ME. Во-первых, BUP инициализирует контроллер управления энергопитанием (power management controller, PMC) и ICC-контроллер. Во-вторых — запускает целую вереницу процессов; часть из них «жестко прошита» в коде (SYNCMAN, PM, VFS), а другая часть содержится в InitScript (аналог автозапуска), который хранится в заголовке тома FTPR и защищен цифровой подписью.

Таким образом, BUP считывает InitScript и запускает все процессы, которые удовлетворяют типу запуска ME и являются IBL-процессами.


В случае если запуск процесса не удался, BUP не будет запускать систему или переведет ее в Recovery режим, в котором произойдет автоматическое отключение питания после нескольких десятков минут. Как можно видеть на иллюстрации, последним в списке IBL-процессов является LOADMGR. Именно он дает старт оставшимся процессам, но в отличие от BUP, если в процессе запуска модуля происходит ошибка, LOADMGR просто перейдет к следующему.
Таким образом, первый вариант ограничить функционирование Intel ME — удалить все модули, которые не имеют флаг IBL в InitScript, что позволит существенно уменьшить размер прошивки. Но первоначально мы хотели выяснить, что происходит с ME в режиме HAP. Для этого рассмотрим программную модель BUP подробнее.

BringUP
Если присмотреться к алгоритму работы модуля BUP, можно сказать, что внутри него реализован классический конечный автомат. Выполнение функционально разделено на две составляющие: стадии инициализации (представляют собой тот самый конечный автомат) и выполнение сервисных запросов других процессов после инициализации системы. Число стадий инициализации разное, в зависимости от платформы и SKU (TXE, CSME, SPS, consumer, corporate), но основные, общие для всех версий, все же можно выделить.
Первая стадия
На начальной стадии происходит создание внутренней диагностической файловой системы sfs (SUSRAM FS — файловая система, расположенная в энергозависимой памяти), считывание конфигурации, и, самое главное, получение информации от PMC о том, что привело к данному старту — включение питания платформы, глобальный перезапуск всей платформы, перезапуск только ME или же пробуждение из состояния сна. Эта стадия называется boot flow determination. От нее зависят последующие стадии работы конечного автомата инициализации. Кроме того, поддерживаются несколько режимов работы: нормальный и набор сервисных режимов, при которых основной функционал ME не выполняется — HAP, HMRFPO, TEMP_DISABLE, RECOVERY, SAFE_MODE, FW_UPDATE и FD_OVERRIDE.
Вторая стадия
На следующей стадии происходят инициализация ICC-контроллера и загрузка ICC-профиля (отвечает за тактовые частоты основных потребителей), инициализация Boot Guard и начало циклического опроса подтверждения запуска процессора.
Третья стадия
BUP ожидает сообщение от PMC о том, что основной процессор запустился. После этого BUP запускает асинхронный цикл опроса PMC на предмет возникновения событий энергопитания (перезапуск или отключение платформы) и переходит к следующей стадии. Если такое событие произошло, BUP выполнит запрашиваемое действие в момент перехода между стадиями инициализации.
Четвертая стадия
На этой стадии происходит инициализация внутреннего оборудования. Также BUP запускает цикл опроса heci (специального устройства, предназначенного для получения команд от BIOS или операционной системы) на предмет получения DID (DRAM Init Done message) от BIOS. Именно это сообщение позволяет ME понять, что основной BIOS инициализировал оперативную память и зарезервировал для ME специальный регион, UMA, и после этого перейти к следующей стадии.
Пятая стадия
Как только DID получен, BUP, в зависимости от режима работы, который определяется по разным составляющим, либо запускает IBL-процессы из InitScript (при нормальном режиме работы), либо зависает в цикле, выйти из которого он может только при получении сообщения от PMC, например, в результате запроса на перезагрузку или выключение системы.
Именно на этой стадии мы и находим обработку HAP, причем в этом режиме BUP не выполняет InitScript, а зависает. Таким образом, остальная последовательность действий при нормальном режиме работы не имеет отношения к HAP и нами рассматриваться не будет. Главное, что хочется отметить: в режиме HAP BUP выполняет всю инициализацию платформы (ICC, Boot Guard), но не запускает основные процессы ME.


Установка HAP-бита
Исходя из вышесказанного, второй вариант отключения состоит в установке HAP-бита и удалении или повреждении всех модулей, кроме тех, которые необходимы BUP для старта — RBE, KERNEL, SYSLIB, BUP. Сделать это можно просто убрав их из CPD-раздела FTPR и пересчитав контрольную сумму заголовка CPD (подробнее структура прошивки ME описана тут).
Остается еще один вопрос: как установить этот бит? Можно воспользоваться конфигурационными файлами FIT и определить, где он расположен в образе, но есть путь проще. Если открыть FIT, то в секции ME Kernel можно найти некий параметр Reserved. Именно этот бит и отвечает за включение режима HAP.

HAP и Boot Guard
Нами также был найден код в BUP, который при активированном режиме HAP устанавливает дополнительный бит в политиках Boot Guard. К сожалению, выяснить, чем управляет этот бит, нам пока не удалось.

Поддержка ME 11 в me_cleaner
Пока эта статья готовилась к печати, разработчики обновили me_cleaner, в результате чего он стал так же удалять из образов все модули, кроме RBE, KERNEL, SYSLIB и BUP, но без установки HAP-бита, что вводит ME в режим «TemporaryDisable». Нам стало любопытно, что происходит при таком подходе.
Мы выяснили, что удаление разделов с файловой системой ME приводит к ошибке при чтении файла cfg_rules. Данный файл содержит ряд различных настроек системы. Среди них, как мы полагаем, есть флаг, который мы назвали «bup_not_temporary_disable». Если он не установлен, вся подсистема переводится в режим TemporaryDisable, а так как этот флаг – глобальная переменная, по умолчанию инициализированная нулем, то ошибка чтения расценивается как конфигурация, требующая отключения.
Отметим также, что мы проверили также прошивки от серверной и мобильной версии ME (SPS 4.x и TXE 3.x). В серверной версии этот флаг всегда устанавливается в 1, а в мобильно не анализируется. Из вышесказанного следует, что данный способ не сможет работать на серверных и мобильных версиях (Apollo Lake) ME.

Вместо заключения
Таким образом, мы нашли недокументированный PCH strap, который позволяет перевести Intel ME в режим отключения основного функционала на ранней стадии. Хотя физическое удаление модулей из образа с сохранением работоспособности неявно доказывает, что этот режим производит отключение ME, бинарный анализ не оставляет поводов для сомнений. C большой долей уверенности можно сказать, что выйти из этого режима Intel ME уже не в состоянии, так как в модулях RBE, KERNEL и SYSLIB не найдено функционала, который позволял бы это осуществлять. Также мы считаем, что ROM, интегрированный в PCH, практически не отличается от ROMB, в котором тоже не найдено ничего похожего. Таким образом, HAP позволит защититься от уязвимостей, присутствующих во всех модулях, кроме RBE, KERNEL, SYSLIB, ROM и BUP, но, к сожалению, от эксплуатации ошибок на более ранних этапах этот режим не предохранит.
Мы ознакомили представителей Intel с деталями исследования. Их ответ подтвердил нашу догадку о связи недокументированного режима с программой High Assurance Platform. С разрешения компании приведем отрывок из ответа:
Мы полагаем, что данный механизм — удовлетворение обычной просьбы любой правительственной службы, которая хочет уменьшить вероятность утечки по побочным каналам. Но остается главный вопрос: как HAP влияет на функционирование Boot Guard? Из-за закрытости этой технологии ответить на этот вопрос пока не представляется возможным, но мы надеемся, что в скором будущем нам это удастся.
Management Engine и слежка за пользователем
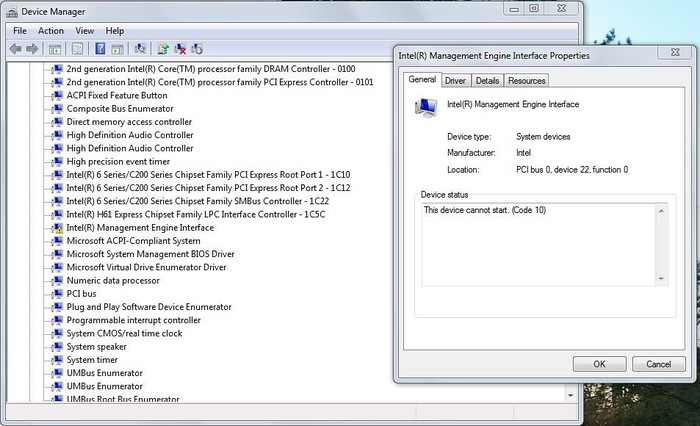
Интересной особенностью Management Engine является способность работать при выключенном компьютере, при условии сохранения питания от сети. Спящий или выключенный компьютер может продолжать сетевой обмен. По этой причине первые версии Management Engine были интегрированы в сетевой контроллер, но потом аппаратную составляющую ME перенесли в более укромное место.
Вторая интригующая особенность ME — абсолютная независимость от центрального процессора. Это дает спецслужбам сразу 2 очень-очень приятные возможности: Во-первых, можно перевести сетевой интерфейс в режим прослушки и ни одна программа даже теоретически не способна это обнаружить и предупредить пользователя.
Весь спецсофт, вычищающий трояны и руткиты, первым делом просматривает доступные интерфейсы и проверяет их на активацию режима promiscuous. Если режим активен, а пользователь об этом явно не просил, то данный факт будет рассматриваться как свидетельство присутствия вредоносного софта. Management Engine учитывает этот нюанс и все операции выполняются без привлечения CPU. Получается идеальный троян-невидимка. Во-вторых, пользователь гарантированно не сможет деактивировать Management Engine, ведь троян представляет собой почти автономную систему.
Слово «почти» употреблено потому, что общее ОЗУ всё же используется на определенном этапе инициализации ME. Но инженеры Intel позаботились о том, чтобы скрыть свой аппаратный троян самым надежным образом. ME через BIOS запрашивает выделение оперативной памяти. BIOS выделяет указанный объем и. помечает этот фрагмент специальным флагом. После этого процессор не может получить доступ к выделенной памяти даже работая с наивысшим уровнем полномочий. Таким образом, пользователь не только не может удалить ME, но не в состоянии даже временно нарушить его работу, модифицировав данные в ОЗУ.
Как деактивировать Management Engine.
Сделать это трудно. Хомячки с Windows на этом месте могут закончить чтение. Линуксоиды без глубоких познаний в аппаратной части тоже могут идти лесом. Остававшиеся приглашаются посетить сайт с замечательным чудо-пакетом Libreboot.
Libreboot — это целый комплекс программ, предназначенных, как следует из названия, для освобождения аппаратной составляющей загрузки от всякой шпионящей дряни. Как было сказано выше, троян от Intel не использует в своей работе CPU. Следовательно, запуск Libreboot на основном компьютере ничего не даст. Любителю свободы потребуется специальный внешний программатор. К счастью, стоит он копейки и продается с сайта. Наиболее популярная модель — BeagleBone Black. Заполучив данный девайс, нужно вскрыть компьютер и найти троянскую микросхему. Выглядит она так:
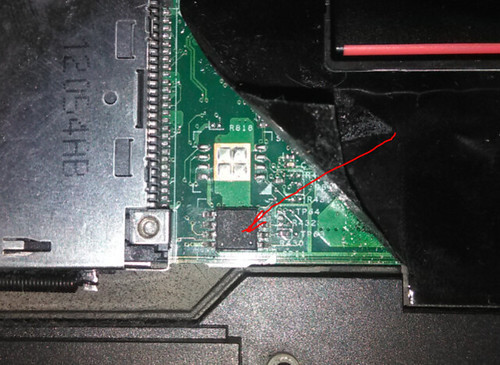
И подключить к ней программатор:
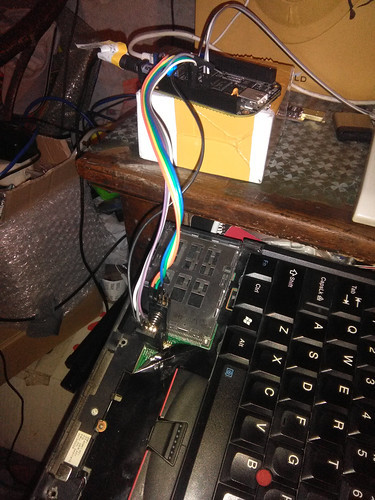
На этом сложная часть завершается и остается скопипастить несколько команд. Заходим на чудо-девайс по ssh и печатаем:
root@beaglebone:/dev/shm# /opt/flashrom/flashrom -p linux_spi:dev=/dev/spidev1.0,spispeed=4096
Так мы узнаем версию и модель чипа. Теперь делаем дамп прошивки:
root@beaglebone:/dev/shm# /opt/flashrom/flashrom -p linux_spi:dev=/dev/spidev1.0,spispeed=4096 [-c ] -r factory_x220.bin
Извлечем из дампа код BIOS. Поможет в этом утилита ifdtool из комплекта coreboot.
ifdtool -x factory_x220.bin
Теперь самый ответственный момент: деактивация трояна от Intel с помощью чудо-утилиты с говорящим названием me_cleaner от большого любителя линуксов Николя Корнера:
Запилим модифицированный BIOS обратно в образ прошивки:
ifdtool -i ME:intel_me.bin factory_x220.bin
Передадим по scp модифицированную прошивку обратно на BeagleBone Black и перепрошьем чип-шпион модифицированной прошивкой с деактивированным ME.
scp -C factory_x220.bin.new root@beaglebone.local:/dev/shm root@beaglebone:/dev/shm# /opt/flashrom/flashrom -VVp linux_spi:dev=/dev/spidev1.0,spispeed=4096 [-c ] -w factory_x220.bin.new
Готово. Вот теперь компьютер может считаться действительно свободным от слежки. И помните: аппаратный троян Intel Management Engine превращает любой компьютер в инструмент слежки и контроля. Используемая вами ОС значения не имеет — ME работает полностью в автономном режиме.
Описанная выше процедура сложна и грозит поломками при неумелом использовании представленных инструментов. Но других способов получить защищенный от прослушки компьютер нет.
Добавленно из комментов:
Кстати, бывает так, что SPI программатор не может найти чип.
В этом случае помогает сбавить spispeed с 4096 на 128.
Шиться будет медленнее, но надёжнее.
Ещё нужно помнить что сначала подключается все контакты для данных и земля, и в последнюю очередь питание.
Они знают мои тайные пристрастия на порнохабе. Как неудобно.
Вам шапочка из фольги не жмёт?
Я всегда с тобой , хозяин
ШпиЁн.
Блог параноика #2 [компьютер]
Я РАДОСТНО приветствую своих новых подписчиков Вас друзья уже 17, и Вы умудряетесь прочитать этот бред до конца 🙂 Привет !
Я учел всю Вашу критику в предыдущих постах, и теперь полностью переписал свои наброски в обычную форму общения, с простыми не заумными терминами , развернутыми пояснениями и правильной орфографией.
Изначально хочу добавить что безопасность и анонимность в сети это две невозможные вещи, так что все приведенное ниже это возможность создать Ваш личный маленький островок безопасности в океане интернета.
Начну с идентификатора личности email – сейчас уже неотъемлемый атрибут каждого человека, если телефонный номер выступает на первый план , то за ним всегда будет идти Ваш email адрес.
У Вас должно быть минимум три. И вход в эти почты совершать не совместно, а поочередно каждый раз не забывая жать кнопку выхода, и чистить cookies перед входом в следующую.
[1]. Один который Вы используете как аккаунт для устройств и браузера ну и естественно использования для поиска и серфинга в сети.
[2]. Второй как почту для общения с проверенным кругом людей (и как резервный для восстановления первой и третьей почты) – то есть Ваш главный E-mail.
[3]. Третий это мусорный E-mail для общего общения и регистрации на сайтах которые попадают под ваше сомнение или временное использование.
Так как Ваш основной E-mail будет второй, то с остальных можно настроить переадресации для того что бы реже посещать их для проверки на свежие письма.
Временная почта, это онлайн сервис предоставляющий эмейл на время. Для чего нужны такие сервисы решать уже Вам. Напишу только что если не использовать временную почту в связке с VPN или прокси тогда смысл от их анонимности пропадает. Сервисов в интернете множество советую использовать зарубежные сервисы.
Даже если анонимность в сети сможет скрыть Ваши местоположение то компьютер или устройство, которое входит в интернет будет иметь свои уникальные данные, которые можно отследить. Начнем с того что нас встречает. Это операционная система. Откину теорию, перейду к практике. Операционная система должна быть карманная- то есть запускаться с флешки или CD диска можно и карты памяти. Портативные (portable) версии уже появились даже на Windows 10. Но желание использовать её для анонимности у меня точно отпадает, думаю тут даже объяснений не нужно.
«Linux – наш друг , и сложный враг.» Я не буду сейчас описывать каждые за и против. Скажу просто, что в интернете существует множество уже готовых образов систем сделанных с упором в анонимность. Я напишу лишь портативные и которые лично были протестированные. По схеме: Вышел с основной ОС \перегрузил компьютер с вставленной флешкой и записанным образом Линукс \ добро пожаловать в сеть.
JonDo — Разработанный специально для анонимного серфинга в сети. JonDo предоставляет анонимный прокси-сервер. Live-версия предлагает пользователям использовать JonDo или Tor прокси для защиты конфиденциальности онлайн. Установка проста, так как Вам потребуется только программа для записи скаченного образа на флешку Допустим Rufus.
Tails — (The Amnesic Incognito Live System) — операционная система на ядре Linux с акцентом на приватность и анонимность в Интернете. Система использует технологии Tor. Она предлагает конечному пользователю углубленную документацию на разных языках с общей информацией, первыми шагами, часто задаваемыми вопросами и подробными объяснениями, чтобы выбыли в курсе всех общих вопросов, относящихся к конфиденциальности и важности шифрования. Её как-бы использует Едвард Сноуден. Установка такова же, как и с JonDo, только флешка и образ Tails.
Whonix – Это уже будет посложнее но описал я его сюда потому- что его можно развернуть (установить временно) на флешку но потребуется Virtual Box и знание как работать с ним. Он эксплуатирует концепцию безопасности через изоляцию и поставляется в виде двух виртуальных машин. Смысл подобной формы в том, чтобы изолировать среду, в которой вы работаете, от точки доступа к Интернету. Whonix состоит из двух виртуальных машин, одна виртуальная машина Whonix- Шлюз действует как шлюз и на ней выполняется TOR. Другая машина, которую мы называем Whonix-Рабочую Станция, находится в полностью изолированной сети. Выход в интернет будет выполнятся только через Whonix-Шлюз, так сказать карантин. Таким образом ваш IP и DNS будут надежно скрыты. Даже вредоносное программное обеспечение с root правами не сможет узнать реальный IP или расположение пользователя. Установка такова: 1. Скачайте два образа, 2. Смонтируйте их в Virtual Box, 3. Запустите Whonix-Gateway, 4. Запустите Whonix-Workstation. Установка сложная. если Вы не работали с Virtual Box и его аналогами, за вами не следит «цензурное сообщество» и вы сейчас не в шапочке из фольги, то советую остановиться на Tails или JonDo.
Whonix система- очень сильный инструмент, это и его слабость, потому что из-за малоактивного использования такого инструмента сокращается круг поиска по его уникальному признаку.
Браузер / интернет
Если вы используете приведенные выше операционные системы или их аналоги, то пункт a. и b. можно пропустить. Так — как в этих сборках уже изначально идут все нужные программы для анонимности.
a) Пункт браузер. Он должен быть иностранным. Это я имею в виду не «Ябраузеры» и прочие «Амигосы». Допустим если Вам не нравится ТОР (который сейчас очень часто обвиняют в его уязвимости). Хотя я пока уверен, что этот парень будет актуален ещё долгое время. Тому пример попытки властей контролировать VPN соединения рунета и запрет использования Тор в Республике Беларусь. Но все же, если он Вам не нравится, есть ещё расширения: Advanced Onion Router, Foxyproxy и прочие VPNгейты. Но тогда от Вас потребуется использовать одноименные браузеры хром или моззилу для установки этих расширений.
И главное браузер должен быть портативный (portable), и по возможности без сторонних дополнительных расширений которые смогут фиксировать или сохранять вашу активность в сети.
b) Поиск осуществлять в поисковиках с минимальным сбором личной информации, если Вас устроит DuckDuckGo, то можете на нём и остановиться, но лично я иногда использую encrypted.google.com – но в последнем я полностью не уверен.
* кстати с помощью DuckDuckGo вы можете шифровать поисковые запросы в Google, добавив в начале запроса слово !google.
Так же в самом браузере Тор есть поисковик на их наработке «not Evil» — который точно ничего о вас не знает 🙂
с) Java Flash и Cookies – Контроль за flash уже используется почти во всех браузерах. По умолчанию flash выключен. Java и cookies – можно отключить в настройках браузера или с помощью расширений. Не думайте что это не важный параметр, в основном эти 3 вещи и являются предметом атаки для хищения ваших данных.
Сети коннект и роутер
Роутер, он должен быть вашим первым эшелоном защиты. Обычно они по умолчанию держат удар и натиск, но как мы знаем это дело времени и рук нападающего. Поэтому старайтесь следить за обновлениями ПО Вашего роутера тем самым повышать его безопасность, не забывая про сложный пароль для входа в само устройство. Почти все материнские платы сейчас имеют режим wake on lan а так же включение по активности USB портов. Это конечно удобно, если Вам это нужно. Но так же это ещё одна уязвимость вашего компьютера. По ненадобности обязательно отключайте их в панели BIOS. Если у Вас есть добрый сосед с бесплатным\не закрытым Wifi не наглейте, а используйте только иногда для анонимности. Это увеличивает возможность подольше получать манну в виде WiFi от соседа. Допустим как это делаю я. Но не забывайте ваш персональный МАС адрес тогда будет записан в устройстве вашего соседа.
Что не вошло в статью, это шифрование жестких дисков, шифрование операционной системы при запуске\входе\работе и linux аналоги bit локеров, ключей входа в ОС. Почему не вошло – я ограничился описанием анонимности а не безопасности, хотя эти два пункта должны дополнять друг-друга. И если Вам будет интересно могу описать поподробнее.
И на конец закончу все, цитатой с одноимённого фильма «Сноуден»:
Want a laptop that has It all?
Superior performance AND faster Wi-Fi AND a long-lasting battery that charges fast. That’s a laptop evolved.
Explore new Intel® Evo™ laptops
Built for What IT Heroes Do
PCs powered by the built for business Intel vPro® are designed to help IT confidently navigate the future of security, remotely manage disperse PCs, and empower users to connect and collaborate more seamlessly.
Faster, Smarter, More Powerful: The New Lenovo Yoga 9i Is a Marvel of Co-Engineering
Co-engineering behind the Lenovo Yoga 9i went beyond ordinary collaboration to produce an extraordinary laptop. Lenovo and Intel worked together to optimize the silicon, drivers and firmware for maximum power and performance–delivering a ground-breaking experience.
Intel vPro®. Built for Business.
An integrated and validated solution for business PCs. Forward-looking features are designed to help you confidently navigate the future securely and empower your team to connect and collaborate more seamlessly for improved productivity.
Built for the Edge: The New Intel® Xeon® D Processor
Featuring built-in AI, security, advanced IO, high performance compute and Ethernet, the new Intel® Xeon® D processor is ready to deploy wherever you need it.
Explore the Intel Museum Virtually
Explore the virtual Intel Museum to learn more about Intel’s history through an interactive timeline experience, an online education program and 360-degree content.
Wi-Fi 7: The Next Era in Wireless
Consumers will soon experience a quantum leap in wireless performance. From 8K streaming video to immersive VR experiences, users around the world will enjoy all-new levels of increased speed and reduced latency. Wi-Fi 7: Coming soon to a device near you.
Look to the Future with Intel® Vision
Intel Vision 2022 is the latest in the Intel ON Series – dedicated to the future of business and technology.
Caja Huancayo Centralizes Device Manageability
Caja Huancayo saves money and reduces energy consumption via the Intel vPro® platform’s hardware-based management.
- Company Overview
- Contact Intel
- Newsroom
- Investors
- Careers
- Corporate Responsibility
- Diversity & Inclusion
- Public Policy
- © Intel Corporation
- Terms of Use
- *Trademarks
- Cookies
- Privacy
- Supply Chain Transparency
- Site Map
Intel technologies may require enabled hardware, software or service activation. // No product or component can be absolutely secure. // Your costs and results may vary. // Performance varies by use, configuration and other factors. // See our complete legal Notices and Disclaimers. // Intel is committed to respecting human rights and avoiding complicity in human rights abuses. See Intel’s Global Human Rights Principles. Intel’s products and software are intended only to be used in applications that do not cause or contribute to a violation of an internationally recognized human right.